
 ورود / ثبت نام
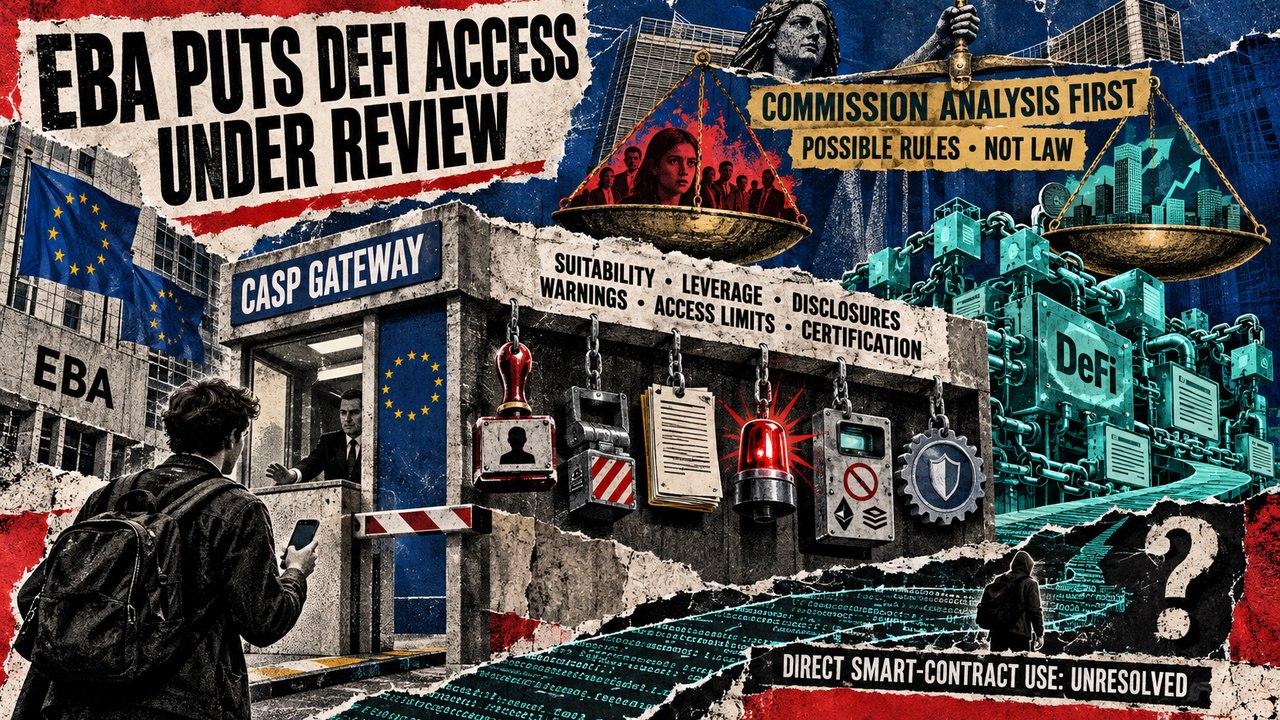
اتحادیه اروپا در حال بررسی تغییرات احتمالی در قوانین MiCA است که میتواند نحوه فعالیت پلتفرمها و شرکتهای مرتبط با وامدهی دیفای (DeFi Lending) را تغییر دهد. این موضوع پس از آن جدیتر شده که سازمان بانکداری اروپا (EBA) از کمیسیون اروپا خواسته است امکان اعمال قوانین جدید برای شرکتهایی که کاربران را به خدمات وامدهی غیرمتمرکز متصل میکنند، بررسی کند.
EBA در پاسخ خود به بررسی MiCA در ۲۴ سپتامبر ۲۰۲۶ پیشنهاد کرده است که فعالیتهای مرتبط با استقراض و وامدهی رمزارزی، از جمله خدماتی که دسترسی کاربران به پروتکلهای DeFi را فراهم میکنند، تحت چارچوب نظارتی قرار گیرند. با این حال، این پیشنهاد هنوز قانون جدید محسوب نمیشود و در حال حاضر قوانین وامدهی دیفای تغییر نکردهاند.
یکی از سناریوهای مطرحشده این است که شرکتهایی که بین کاربران و پروتکلهای وامدهی DeFi واسطه میشوند، بهعنوان ارائهدهندگان خدمات داراییهای رمزارزی (CASP) تحت MiCA طبقهبندی شوند. این موضوع میتواند شرکتهایی را که از طریق اپلیکیشن یا رابط کاربری امکان دسترسی کاربران به پروتکلهای دیفای را فراهم میکنند، در معرض الزامات جدید قرار دهد.
EBA چند ابزار نظارتی احتمالی را نیز برای بررسی پیشنهاد کرده است؛ از جمله ارزیابی مناسببودن محصول برای مشتری، محدودیت اهرم، افشای کاملتر ریسکها و هزینهها و هشدارهای بیشتر درباره استفاده از پروتکلهای کاملاً غیرمتمرکز. همچنین ایده صدور گواهی برای پروتکلهای وامدهی از نظر مقاومت در برابر حملات سایبری نیز مطرح شده است.
یکی دیگر از نگرانیهای مطرحشده، نبود برخی کنترلهای سنتی در وامدهی DeFi است. EBA به مواردی مانند اطلاعات ناقص درباره کارمزدها و سود، تغییرات احتمالی در الزامات وثیقه، استفاده از اهرم، هک، اختلال سرویس، ثبت نامناسب اطلاعات و نبود بررسی اعتبار وامگیرنده اشاره کرده است. به گفته این نهاد، این عوامل میتوانند خطر زیان یا بدهکارشدن بیش از حد کاربران را افزایش دهند.
در عین حال، یک سؤال مهم همچنان بدون پاسخ مانده است: اگر کاربر مستقیماً با یک قرارداد هوشمند تعامل کند، آیا این فعالیت نیز باید تحت قوانین جدید قرار بگیرد؟ EBA بیشتر بر شرکتهایی تمرکز کرده که از طریق رابطها، محصولات یا خدمات خود دسترسی به DeFi را فراهم میکنند؛ بنابراین مرز میان یک پروتکل واقعاً غیرمتمرکز و یک سرویس متمرکز که دسترسی به آن پروتکل را ارائه میدهد، اهمیت زیادی خواهد داشت.
برای مثال، کاربران ممکن است از طریق کیف پولها و اپلیکیشنهایی مانند MetaMask به پروتکلهایی مانند Aave دسترسی پیدا کنند. وجود یک رابط کاربری برای دسترسی به وامهای آنچین، این سؤال را ایجاد میکند که در صورت تصویب قوانین جدید، مسئولیتهای نظارتی دقیقاً متوجه چه نهادی خواهد بود. با این حال، اسناد فعلی بهتنهایی مشخص نمیکنند که شرکت خاصی در اتحادیه اروپا مشمول چنین مقرراتی خواهد شد یا خیر.
مهلت دریافت نظرات عمومی کمیسیون اروپا درباره بازنگری MiCA در ۳۰ سپتامبر ۲۰۲۶، ساعت ۲۳:۵۹ به وقت اروپای مرکزی تابستانی (CEST) به پایان میرسد. نتایج این مشاوره در گزارش کمیسیون درباره اجرای MiCA و تحولات بازار رمزارزها مورد استفاده قرار خواهد گرفت و در صورت تشخیص ضرورت، ممکن است در ادامه پیشنهاد قانونی جدیدی ارائه شود.
بنابراین در شرایط فعلی، صحبت از تصویب قانون جدید برای وامهای DeFi نیست؛ بلکه اروپا در مرحله بررسی گزینههای مختلف قرار دارد. نتیجه این فرآیند میتواند مشخص کند شرکتهایی که کاربران را به خدمات وامدهی غیرمتمرکز متصل میکنند، در آینده با چه سطحی از احراز هویت، هشدار ریسک، محدودیت اهرم و الزامات نظارتی روبهرو خواهند شد.


ثبت نظر