
 ورود / ثبت نام
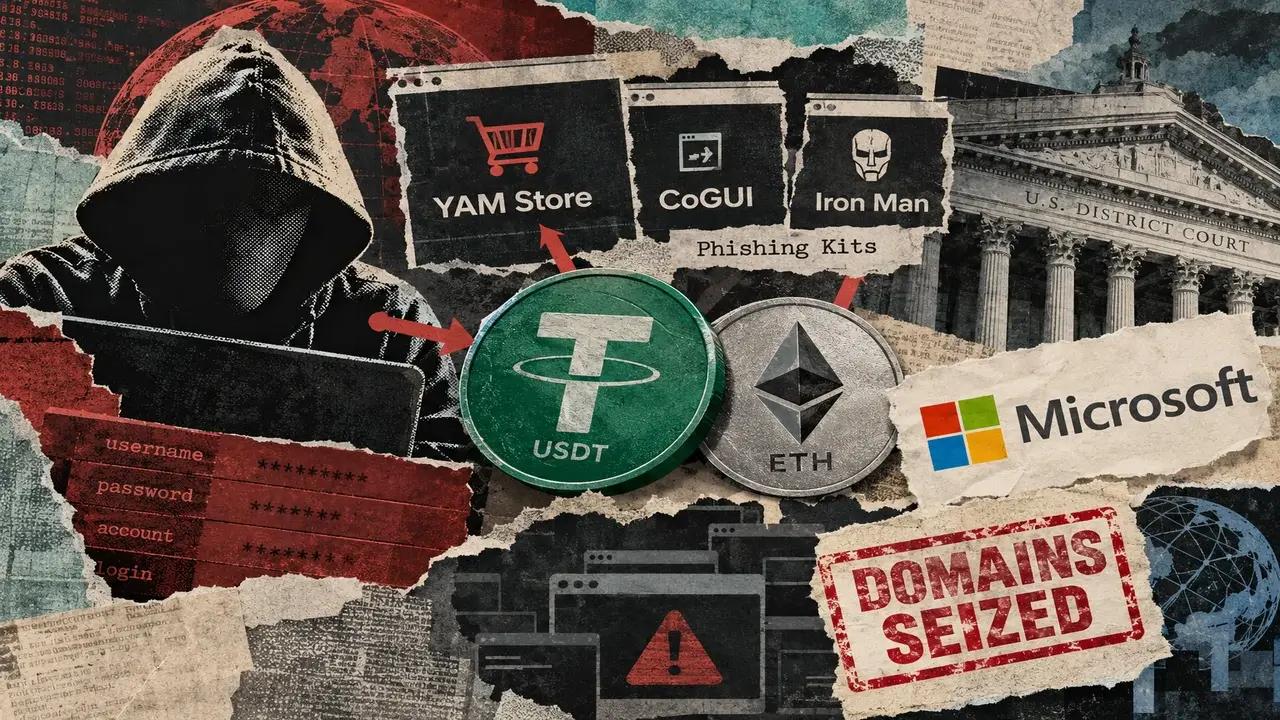
مایکروسافت از شناسایی و مختل کردن شبکهای گسترده از مجرمان سایبری خبر داده که از ارزهای دیجیتال، از جمله استیبلکوین تتر (USDT) و اتریوم، برای خریدوفروش ابزارهای فیشینگ و حسابهای سرقتشده استفاده میکردند. بر اساس گزارش منتشرشده در ۱۴ اکتبر ۲۰۲۶، این شبکه از ابتدای سال بیش از یک میلیارد پیام مخرب را برای هدف قرار دادن بیش از ۷۵ هزار سازمان در بیش از ۱۵۰ کشور تسهیل کرده است.
این عملیات با همکاری مایکروسافت، سازمانهای امنیت سایبری و نهادهای قانونی انجام شد و هدف آن نهفقط مسدود کردن پیامهای جعلی، بلکه از بین بردن زیرساختهایی بود که مجرمان برای اجرای کلاهبرداریهای اینترنتی خریداری میکردند. <Cite refs={["turn242043search0","turn242043search1","turn242043search4"]}/>
مجرمان چگونه از این شبکه استفاده میکردند؟
تحقیقات مایکروسافت سه سرویس مرتبط را شناسایی کرد: YAM Store، CoGUI و Iron Man System. این سرویسها مانند یک بازار زیرزمینی فعالیت میکردند و به مجرمان امکان میدادند بدون ساخت زیرساخت فنی از ابتدا، ابزارهای لازم برای اجرای حملات فیشینگ را تهیه کنند.
YAM Store حسابهای مایکروسافت و گوگل، منابع ابری و زیرساخت میزبانی وب را که بهصورت متقلبانه به دست آمده بودند، در اختیار مشتریان قرار میداد. دو سرویس دیگر نیز صفحات جعلی و پیامهایی آماده میکردند که ظاهر بانکها، فروشگاهها، شرکتهای حملونقل و نهادهای دولتی را تقلید میکردند.
به این ترتیب، حتی مجرمانی که دانش فنی زیادی نداشتند، میتوانستند با پرداخت هزینه، ابزارهای آماده برای سرقت اطلاعات ورود، اطلاعات بانکی و دادههای شخصی قربانیان تهیه کنند. <Cite refs={["turn242043search1","turn242043search3"]}/>
بیش از یک میلیارد پیام مخرب
بر اساس اطلاعات منتشرشده توسط مایکروسافت، این شبکه از ابتدای سال ۲۰۲۶ در ارسال بیش از یک میلیارد پیام مخرب نقش داشته است. بیش از ۷۵۰ میلیون مورد از این پیامها، کاربران و مشتریان مایکروسافت را هدف قرار داده بودند.
مجرمان از روشهایی مانند پیامکهای جعلی درباره جریمه رانندگی، بستههای تحویلنشده، پرداختهای معوق و درخواست تأیید حساب استفاده میکردند. هدف این پیامها معمولاً ترغیب قربانی به کلیک روی لینک، وارد کردن رمز عبور یا ارائه اطلاعات پرداخت بود.
مایکروسافت همچنین اعلام کرد که بیش از ۲۳۰۰ قالب فیشینگ مرتبط با ابزار Iron Man شناسایی شده است. این قالبها امکان جعل هویت برندها و سازمانهای مختلف در کشورها و صنایع گوناگون را فراهم میکردند. البته قرار گرفتن نام یک سازمان در این قالبها لزوماً به معنی هک شدن سامانههای همان سازمان نیست. <Cite refs={["turn242043search1","turn242043search3"]}/>
نقش تتر و اتریوم در تأمین مالی شبکه
یکی از بخشهای مهم تحقیقات، شناسایی روشهای پرداخت در این بازار زیرزمینی بود. طبق گزارش مایکروسافت، برخی از این سرویسها پرداخت با USDT روی شبکه ترون (TRC-20) و اتریوم را میپذیرفتند. همچنین، روشهایی مانند علیپی و ویچتپی در فروشگاه YAM Store پشتیبانی میشدند.
پرداخت با رمزارز به مشتریان امکان میداد بهسرعت حسابهای سرقتشده، ابزارهای فیشینگ و خدمات میزبانی موردنیاز خود را تهیه کنند. با این حال، استفاده از رمزارز بهخودیخود به معنای ناشناس ماندن کامل تراکنشها نیست؛ سوابق بلاکچین میتوانند به تحلیلگران کمک کنند جریان داراییها و ارتباط میان کیف پولها را بررسی کنند.
شرکت تحلیل بلاکچین TRM Labs نیز در این تحقیقات به شناسایی داراییهای مرتبط با گروه و مسدودسازی آنها کمک کرد. با این حال، ارزش دقیق داراییهای مسدودشده اعلام نشده است. <Cite refs={["turn242043search0","turn242043search1"]}/>
مایکروسافت چگونه شبکه را مختل کرد؟
مایکروسافت و سازمان Health-ISAC با دریافت دستور قضایی از دادگاه فدرال آمریکا، دامنههای مرتبط با زیرساخت این شبکه را توقیف و مسیر برخی از آنها را تغییر دادند.
مایکروسافت اعلام کرد که بیش از ۲۰ هزار حساب مرتبط با YAM Store را غیرفعال کرده و به مسدودسازی بیش از ۱۰۰ هزار دامنه مورد استفاده برای جعل هویت و کلاهبرداری ادامه میدهد.
شرکتهای دیگری مانند Cloudflare، Oracle، Proofpoint و Resecurity نیز در شناسایی زیرساختها و محدود کردن فعالیتهای مخرب مشارکت داشتند. پلیس ژاپن و مرکز کنترل جرایم سایبری این کشور هم در تحقیقات نقش داشتند.
با وجود این اقدامات، مقامها هشدار دادهاند که شبکههای مجرمانه ممکن است با ثبت دامنههای جدید، ایجاد حسابهای تازه و انتقال فعالیت به زیرساختهای دیگر تلاش کنند عملیات خود را از سر بگیرند. <Cite refs={["turn242043search3","turn242043search4"]}/>
این اتفاق چه پیامی برای کاربران رمزارز دارد؟
این پرونده نشان میدهد که خطرات امنیتی بازار رمزارزها فقط به هک صرافیها یا سرقت مستقیم کیف پولها محدود نمیشود. مجرمان میتوانند از استیبلکوینها برای خرید خدماتی استفاده کنند که حملات فیشینگ را گستردهتر و اجرای آنها را سادهتر میکند.
برای کاربران، مهمترین راهکار همچنان احتیاط در برابر لینکهای ناشناس، بررسی دقیق آدرس وبسایتها و خودداری از وارد کردن عبارت بازیابی کیف پول در صفحات اینترنتی است. هیچ پیام فوری درباره مسدود شدن حساب، جریمه یا تحویل بسته نباید بدون بررسی مستقل پذیرفته شود.
جمعبندی: اقدام مایکروسافت ضربهای به زیرساخت تجاری پشت بخشی از حملات فیشینگ جهانی وارد کرده است؛ اما تا زمانی که مجرمان بتوانند حسابها و ابزارهای جایگزین تهیه کنند، مقابله با این نوع کلاهبرداری به همکاری مداوم شرکتهای فناوری، تحلیلگران بلاکچین و نهادهای قانونی نیاز دارد.


ثبت نظر