
 ورود / ثبت نام
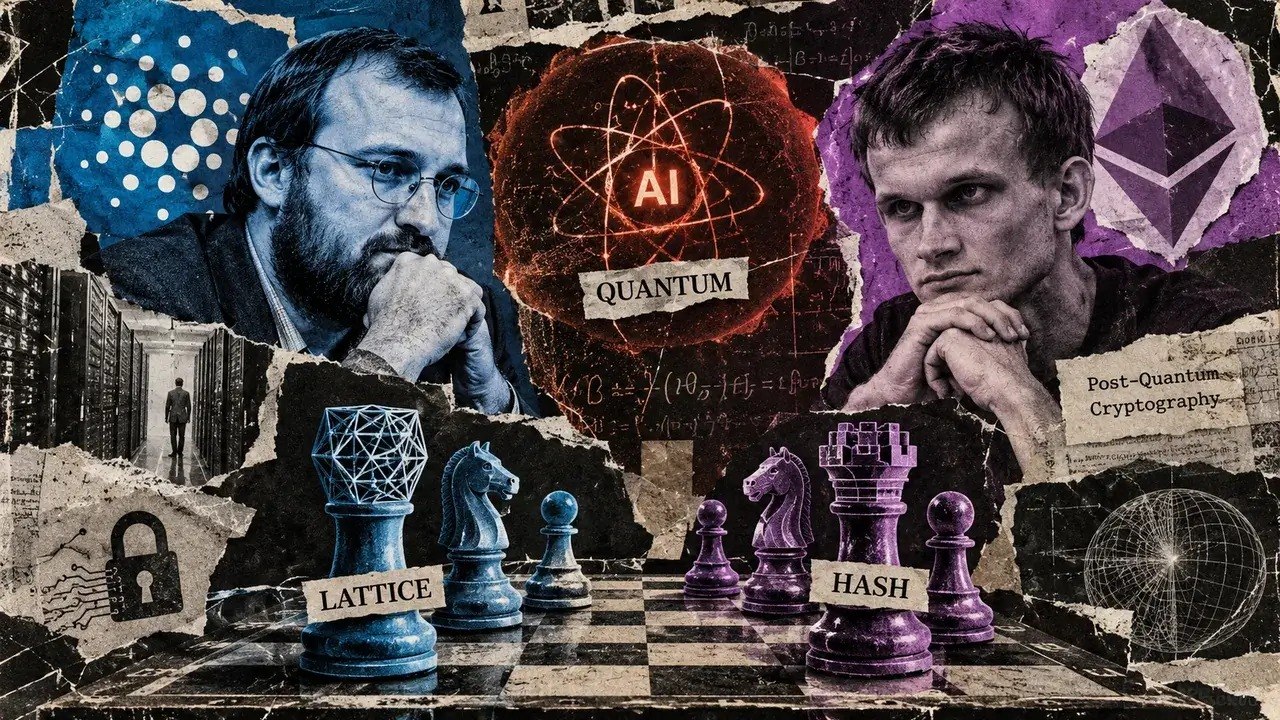
چارلز هاسکینسون، بنیانگذار کاردانو (Cardano)، به هشدارهای ویتالیک بوترین، همبنیانگذار اتریوم، درباره خطر پیشرفت هوش مصنوعی برای امنیت رمزنگاری واکنش نشان داد. هاسکینسون معتقد است بدبینی بیش از حد به برخی روشهای رمزنگاری مقاوم در برابر کامپیوترهای کوانتومی میتواند روند آمادهسازی اینترنت و صنعت کریپتو برای تهدیدهای آینده را کند کند.
اختلاف پس از آن شدت گرفت که بوترین هشدار داد هوش مصنوعی ممکن است پیشرفتهای ریاضی را بهشدت سرعت ببخشد و نقاط ضعف ناشناختهای را در الگوریتمهای رمزنگاری آشکار کند. نگرانی او فقط به امنیت کیف پولهای بیتکوین و اتریوم محدود نیست؛ برخی روشهایی که برای مقابله با حملات کامپیوترهای کوانتومی طراحی شدهاند نیز ممکن است در آینده به بازنگری نیاز داشته باشند.
یکی از محورهای اصلی اختلاف، رمزنگاری مبتنی بر شبکههای ریاضی یا Lattice-Based Cryptography است. این روشها از گزینههای مهم برای ساخت سامانههای مقاوم در برابر کامپیوترهای کوانتومی محسوب میشوند. مؤسسه ملی استاندارد و فناوری آمریکا (NIST) در سال ۲۰۲۴ استانداردهای رمزنگاری ML-KEM برای تبادل امن کلید و ML-DSA برای امضای دیجیتال را منتشر کرد. هاسکینسون تأکید میکند که پارامترهای امنیتی این الگوریتمها با در نظر گرفتن دههها پژوهش و روشهای شناختهشده حمله انتخاب شدهاند.
بوترین برای توضیح نگرانی خود به تاریخچه شکستن روشهای رمزنگاری اشاره کرده است. برای مثال، پیشرفت الگوریتمهای ریاضی مانند General Number Field Sieve توانست روشهای حمله به رمزنگاری RSA را بسیار کارآمدتر کند. نگرانی او این است که هوش مصنوعی نیز شاید روزی به کشف پیشرفت ریاضی مشابهی کمک کند و امنیت الگوریتمهایی را که امروز مقاوم تلقی میشوند، تضعیف کند. با این حال، تاکنون چنین حمله عملی و فراگیری علیه الگوریتمهای مورد بحث اثبات نشده است.
هاسکینسون در مقابل میگوید تاکنون سازوکار ریاضی مشابهی که بتواند بهطور عمومی مسائل شبکهای مورد استفاده در رمزنگاری مدرن را بشکند، اثبات نشده است. او همچنین پیشنهاد افزایش ساده اندازه کلیدها، مثلاً تا ۱۰ برابر، را کافی نمیداند و معتقد است تنظیمات امنیتی باید بر اساس پیشرفتهای قابلاندازهگیری در روشهای حمله انجام شوند؛ نه صرفاً بر پایه حدس درباره تواناییهای آینده هوش مصنوعی.
بنیانگذار کاردانو در عین حال به راهبرد رمزنگاری مبتنی بر هش نیز انتقاد دارد. این روشها یکی دیگر از گزینههای مهم برای ساخت امضاهای دیجیتال مقاوم در برابر کامپیوترهای کوانتومی هستند و اتریوم نیز در مسیر توسعه بلندمدت خود به آنها توجه کرده است. هاسکینسون با اشاره به ضعفهای تاریخی الگوریتمهایی مانند MD5 و SHA-1 میگوید روشهای مبتنی بر هش نیز باید از نظر آسیبپذیریهای ریاضی بررسی شوند. البته شکست MD5 و SHA-1 به معنای آسیبپذیری خودکار الگوریتمهای جدیدتری مانند SHA-256 نیست.
این اختلاف در زمانی مطرح شده که نگرانیها درباره امنیت کیف پولهای رمزارزی افزایش یافته است. بیتکوین و اتریوم برای تأیید تراکنشها به رمزنگاری منحنی بیضوی متکی هستند. اگر در آینده روشی عملی برای استخراج کلید خصوصی از اطلاعات عمومی در دسترس ایجاد شود، امنیت برخی داراییها ممکن است به خطر بیفتد. با این حال، انتشار دستاوردهای ریاضی جدید از سوی شرکتهایی مانند OpenAI بهتنهایی به معنای شکستهشدن رمزنگاری بیتکوین یا اتریوم نیست.
در نهایت، اختلاف هاسکینسون و بوترین بیش از آنکه درباره وجود یک حمله قطعی باشد، درباره نحوه مدیریت ریسکهای آینده است. یک دیدگاه بر آمادگی زودهنگام و بررسی جدی تهدیدهای احتمالی تأکید میکند و دیدگاه دیگر هشدار میدهد که نباید بدون شواهد ریاضی کافی، روشهای رمزنگاری موجود را کنار گذاشت. برای صنعت کریپتو، چالش اصلی یافتن تعادل میان آمادگی برای تهدیدهای هوش مصنوعی و کوانتومی و پرهیز از تغییرات شتابزدهای است که خود میتوانند خطرهای تازهای ایجاد کنند.


ثبت نظر