
 ورود / ثبت نام
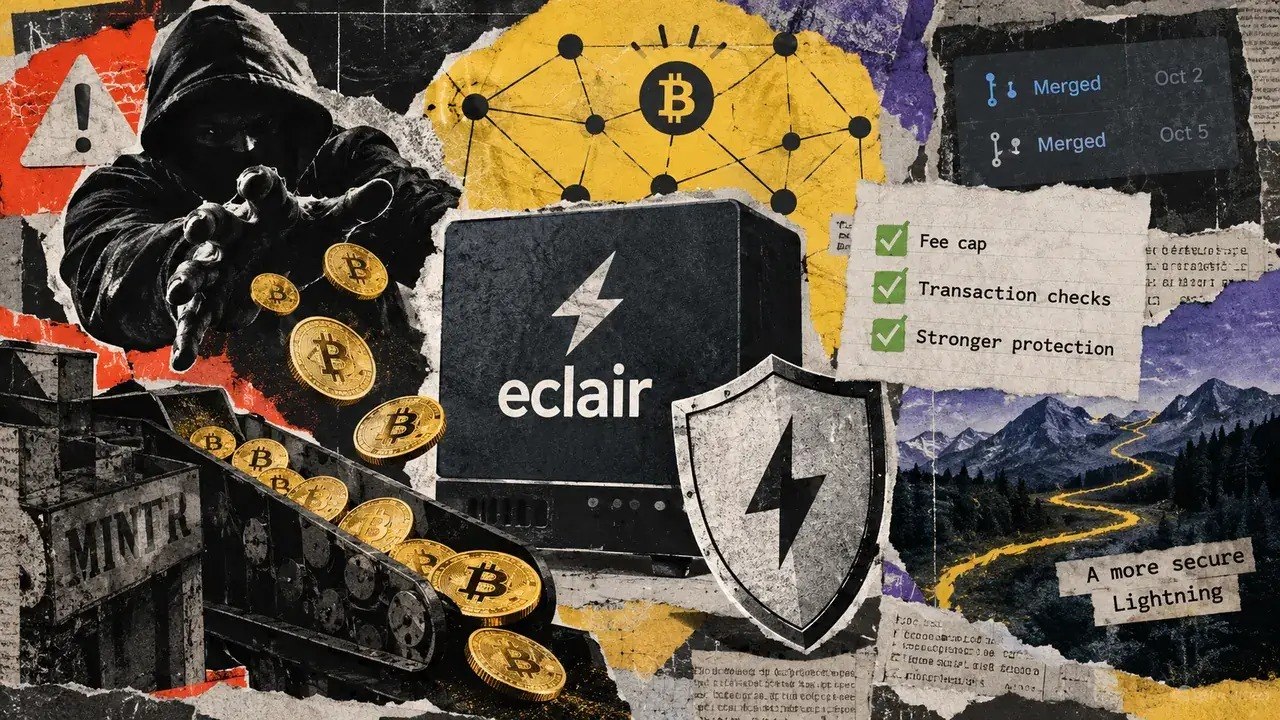
توسعهدهندگان نرمافزار Eclair که یکی از پیادهسازیهای شبکه لایتنینگ بیتکوین است، دو اصلاح امنیتی را برای جلوگیری از ازدسترفتن بیتکوین به دلیل کارمزدهای غیرعادی تراکنشها در کد اصلی پروژه ادغام کردهاند.
این دو آسیبپذیری به مهاجمان اجازه میدادند در شرایط مشخص، بدون سرقت کلیدهای خصوصی کاربران، باعث پرداخت کارمزدهای بسیار بیشتر از حد انتظار شوند. یکی از مشکلات به بازکردن کانالهای پرداخت و تغییر میزان سرمایه آنها مربوط بود و دیگری به نحوه بررسی تراکنشها در شرایطی که زیرساخت نرمافزاری بیتکوین اطلاعات نادرست ارائه میکرد.
طبق گزارش CryptoSlate در ۱۲ اکتبر ۲۰۲۶، این اصلاحات در روزهای ۲ و ۵ اکتبر در شاخه اصلی توسعه Eclair ادغام شدند؛ اما در زمان انتشار گزارش، آخرین نسخه منتشرشده در صفحه رسمی پروژه همچنان نسخه 0.14.3 بود. بنابراین، ادغام اصلاحیهها در کد اصلی لزوماً به معنای انتشار نسخه نهایی و آماده نصب آنها نبود.
آسیبپذیری اول؛ مهاجم میتوانست کارمزد استخراج را افزایش دهد
اولین مشکل به فرایندی به نام Replace-by-Fee یا RBF مربوط میشد. این قابلیت در بیتکوین اجازه میدهد تراکنش منتشرشده با تراکنش جایگزینی که کارمزد بالاتری دارد، عوض شود تا احتمال تأیید آن در شبکه افزایش پیدا کند.
در برخی شرایط، هنگام بازکردن کانال پرداخت با مشارکت مالی دو طرف یا هنگام تغییر سرمایه یک کانال موجود، همتای مخرب میتوانست درخواست افزایش کارمزد تراکنش را مطرح کند. نسخه آسیبپذیر Eclair ممکن بود این درخواست را بپذیرد و سهم مالی خود را با نرخ کارمزد بالاتر پرداخت کند، بدون آنکه محدودیت کافی برای این افزایش وجود داشته باشد.
در نتیجه، مهاجم میتوانست گره Eclair را وادار کند کارمزد بسیار بالایی به استخراجکنندگان بیتکوین بپردازد؛ حتی اگر خودش هیچ سرمایهای در تراکنش مشارکت نمیداد.
نکته مهم این است که در این سناریو، لزوماً بیتکوین مستقیماً به کیف پول مهاجم منتقل نمیشد. زیان اصلی از طریق پرداخت کارمزد بیشازحد به استخراجکنندگان شبکه ایجاد میشد.
اصلاح اول چگونه از داراییها محافظت میکند؟
اصلاحیه ثبتشده با شماره PR #3388، درخواستهایی را که نرخ کارمزد آنها از حداکثر نرخ پیشنهادی Eclair برای تأمین مالی کانال بیشتر باشد، رد میکند.
این محدودیت دو استثنا دارد: زمانی که همتا نقدینگی خریداری کرده و هزینه کارمزد ورودیهای Eclair را خودش میپردازد، یا زمانی که گره Eclair هیچ سرمایهای وارد تراکنش نمیکند. در این شرایط، گره هزینهای را که این اصلاحیه هدف قرار داده است، متحمل نمیشود.
به این ترتیب، هدف اصلاحیه آن است که یک همتای مخرب نتواند بهصورت نامحدود هزینه تراکنش را به طرف مقابل تحمیل کند.
آسیبپذیری دوم؛ اطلاعات نادرست از زیرساخت بیتکوین
دومین اصلاحیه، با شماره PR #3390، به حالت Eclair-signer مربوط است. در این ساختار، نرمافزار Bitcoin Core با انتخاب ورودیها و ساخت تراکنش به آمادهسازی آن کمک میکند، اما کلیدهای امضای تراکنش همچنان در اختیار Eclair باقی میمانند.
مشکل زمانی ایجاد میشد که بخش پشتیبان Bitcoin Core، موسوم به bitcoind، مخرب یا دچار اختلال شده باشد. این بخش میتوانست کارمزد تراکنش را کمتر از مقدار واقعی گزارش کند یا با حذف خروجی مربوط به باقیمانده پول، باعث افزایش کارمزد واقعی شود.
در تراکنش بیتکوین، تفاوت میان مجموع ورودیها و مجموع خروجیها بهعنوان کارمزد پرداخت میشود. بنابراین، اگر خروجی مربوط به باقیمانده پول حذف شود، ممکن است مقدار قابلتوجهی بیتکوین بهجای بازگشت به کیف پول، به کارمزد استخراج تبدیل شود.
این مسئله نشان میدهد که نگهداری کلید خصوصی در یک بخش جداگانه، بهتنهایی برای جلوگیری از همه خطرها کافی نیست؛ نرمافزار امضاکننده باید اطلاعات واقعی تراکنش را نیز بررسی کند.
اصلاح دوم؛ بررسی کارمزد واقعی پیش از امضا
اصلاحیه جدید باعث میشود Eclair کارمزد واقعی را بر اساس مقدار ورودیهای تراکنش محاسبه کند و آن را با مبلغ اعلامشده از سوی بخش پشتیبان مقایسه کند.
برای این کار، نرمافزار اطلاعات ورودیها را با مراجعه به شناسه تراکنشهای مربوطه بررسی میکند تا مقدار واقعی بیتکوین مصرفشده مشخص شود. سپس سقف کارمزد تعیینشده را بر اساس همین مقدار واقعی اعمال میکند.
این اصلاحیه همچنین بررسی میکند که سهم مالی بازسازیشده توسط Eclair با کارمزد تأییدشده سازگار باشد و موقعیت خروجی مربوط به باقیمانده پول معتبر باشد.
هدف، جلوگیری از امضای تراکنشی است که ظاهراً در محدوده بودجه کارمزد قرار دارد، اما در عمل مقدار بسیار بیشتری از دارایی را به استخراجکنندگان منتقل میکند.
آیا همه کاربران لایتنینگ در معرض خطر هستند؟
خیر. این آسیبپذیریها به شرایط مشخصی در نرمافزار Eclair و نحوه استفاده از قابلیتهای تأمین مالی کانال، تغییر سرمایه کانال و حالت امضاکننده مربوط میشوند. این گزارش به معنای آسیبپذیری تمام کیف پولهای بیتکوین یا کل شبکه لایتنینگ نیست.
همچنین، این مشکلات با آسیبپذیری جداگانهای که پیشتر در فرایند بستن توافقی کانالهای لایتنینگ گزارش شده بود، تفاوت دارند. اپراتورهای گرههای Eclair باید بررسی کنند که نسخه مورد استفاده آنها اصلاحیههای جدید را در بر داشته باشد و صرفاً به ادغام تغییرات در شاخه توسعه اکتفا نکنند.
جمعبندی؛ امنیت فقط به کلید خصوصی وابسته نیست
دو اصلاحیه جدید Eclair نشان میدهند که امنیت شبکه لایتنینگ به کنترل دقیق کارمزدها و اعتبارسنجی اطلاعات تراکنشها نیز وابسته است. حتی اگر کلید خصوصی به سرقت نرود، یک نرمافزار آسیبپذیر یا بخش پشتیبان مخرب میتواند باعث شود بیتکوین بهصورت ناخواسته در قالب کارمزد از دست برود.
نکته کلیدی: اصلاحیههای جدید، محدودیت کارمزد و بررسی مستقل اطلاعات تراکنش را تقویت میکنند؛ اما تا زمانی که این تغییرات در نسخه قابلنصب و عملیاتی نرمافزار قرار نگیرند، ادغام آنها در کد اصلی بهتنهایی تضمینکننده محافظت از همه گرههای Eclair نیست.


ثبت نظر