
 ورود / ثبت نام
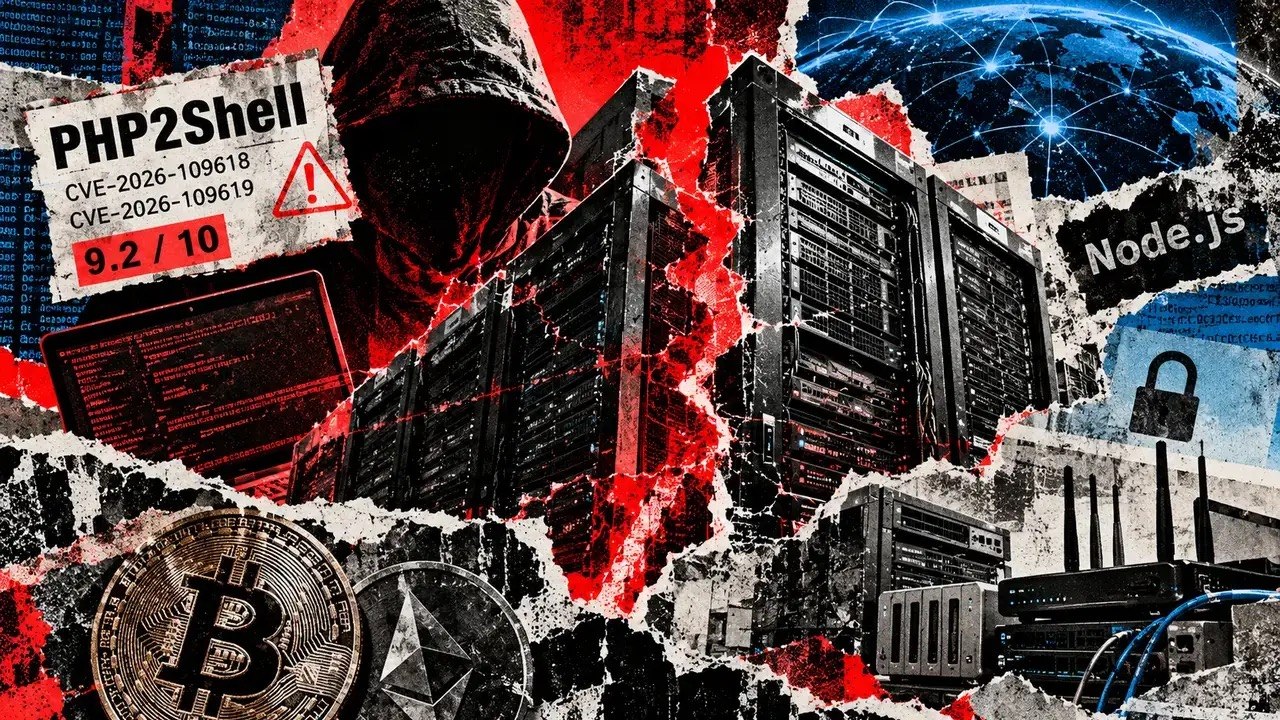
دو آسیبپذیری بحرانی در زبان برنامهنویسی PHP موجی از هشدارهای امنیتی را در سراسر جهان به راه انداختهاند. این نقصها که هرکدام امتیاز شدت امنیتی ۹.۲ از ۱۰ دریافت کردهاند، میتوانند به مهاجمان اجازه دهند بدون نیاز به ورود به حساب کاربری، کدهای مخرب را روی سرورهای آسیبپذیر اجرا کنند.
تیم توسعه PHP در ۲۱ اکتبر ۲۰۲۶ بهروزرسانیهای امنیتی اضطراری را منتشر کرد. همزمان، مدیران امنیتی صرافی Kraken و شرکت تولیدکننده کیف پول سختافزاری Ledger از سازمانها خواستند علاوه بر وبسایتهای اصلی، تجهیزات شبکه و سامانههای جانبی خود را نیز بررسی کنند.
چه نسخههایی از PHP باید بهروزرسانی شوند؟
این دو آسیبپذیری با شناسههای CVE-2026-109618 و CVE-2026-109619 ثبت شدهاند و در گزارشها با نام PHP2Shell نیز شناخته میشوند. آنها به مشکلات مدیریت حافظه و استفاده مجدد از وضعیت داخلی باقیمانده بین درخواستها مربوط هستند.
نسخههای اصلاحشده عبارتاند از:
-
PHP 8.2.35
-
PHP 8.3.36
-
PHP 8.4.27
-
PHP 8.5.12
تیم PHP همچنین اصلاحیههایی برای نسخههای قدیمیتر 7.4، 8.0 و 8.1 ارائه کرده است؛ اما این نسخهها دیگر از پشتیبانی رسمی پروژه برخوردار نیستند و مدیران سیستم باید وضعیت اصلاحیههای ارائهشده توسط توزیعکنندگان نرمافزار خود را بررسی کنند.
چرا این آسیبپذیری برای صنعت کریپتو مهم است؟
خطر فقط به وبسایتهایی که مستقیماً با PHP ساخته شدهاند محدود نمیشود. این زبان ممکن است در زیرساختهایی مانند پنلهای مدیریتی، روترها، تجهیزات ذخیرهسازی متصل به شبکه و محصولات نرمافزاری شرکتهای ثالث نیز استفاده شده باشد.
نیک پرکوکو، مدیر ارشد امنیت Kraken، هشدار داده است که سازمانها باید تجهیزات کمتر دیدهشده را هم بررسی کنند؛ زیرا برخی از آنها برای دریافت اصلاحیه امنیتی به سازنده وابستهاند و ممکن است بهروزرسانی مناسبی دریافت نکنند.
برای صرافیها، ارائهدهندگان کیف پول و شرکتهای فعال در حوزه ارزهای دیجیتال، نفوذ به چنین زیرساختهایی میتواند خطر دسترسی غیرمجاز به اطلاعات یا سامانههای مدیریتی را افزایش دهد. بااینحال، گزارش منتشرشده اعلام نمیکند که Kraken یا Ledger در نتیجه این آسیبپذیریها هک شدهاند.
آیا مهاجمان از این نقصها سوءاستفاده کردهاند؟
شرکت Cloudflare اعلام کرده است که ترافیک حملهای را شناسایی کرده که این آسیبپذیریها را هدف گرفته است. مهاجمان همچنین تلاش کردهاند با تغییر الگوهای حمله، از سد برخی محافظتهای امنیتی عبور کنند.
کارشناسان توصیه میکنند سازمانها در سریعترین زمان ممکن اصلاحیهها را نصب کنند. اگر بهروزرسانی فوری ممکن نیست، محدودکردن دسترسی عمومی به سامانه آسیبپذیر یا خارجکردن موقت آن از دسترس میتواند خطر را کاهش دهد؛ اما این اقدامات جایگزین نصب اصلاحیه نیستند.
همچنین، بهروزرسانی نرمافزار بهتنهایی کافی نیست. اگر مهاجم پیش از نصب اصلاحیه به سامانه نفوذ کرده باشد، مدیران باید نشانههایی مانند حسابهای مدیریتی ناشناس، فایلهای PHP تغییریافته و ابزارهای مخفی دسترسی را نیز بررسی کنند.
نقش هوش مصنوعی در کشف این آسیبپذیریها
این رویداد بار دیگر نقش دوگانه هوش مصنوعی در امنیت سایبری را برجسته کرده است. طبق گزارشها، ابزارهای هوش مصنوعی در شناسایی این نقصها نقش داشتهاند و پژوهشگران امنیتی پیش از انتشار اصلاحیهها به توسعهدهندگان هشدار دادهاند.
این قابلیت میتواند به کشف زودهنگام آسیبپذیریها کمک کند؛ اما همزمان، ابزارهای پیشرفته ممکن است به مهاجمان نیز در یافتن سامانههای آسیبپذیر و توسعه حملات کمک کنند. به همین دلیل، فاصله زمانی میان انتشار جزئیات یک آسیبپذیری و نصب اصلاحیهها اهمیت زیادی دارد.
جمعبندی: آسیبپذیریهای PHP نشان میدهند که یک نقص در نرمافزاری پرکاربرد میتواند بخش بزرگی از زیرساخت اینترنت، از وبسایتها تا خدمات مالی و کریپتویی، را در معرض خطر قرار دهد. مهمترین اقدامات برای سازمانها، شناسایی تمام نسخههای PHP، نصب فوری اصلاحیههای معتبر و بررسی نشانههای احتمالی نفوذ است.


ثبت نظر