
 ورود / ثبت نام
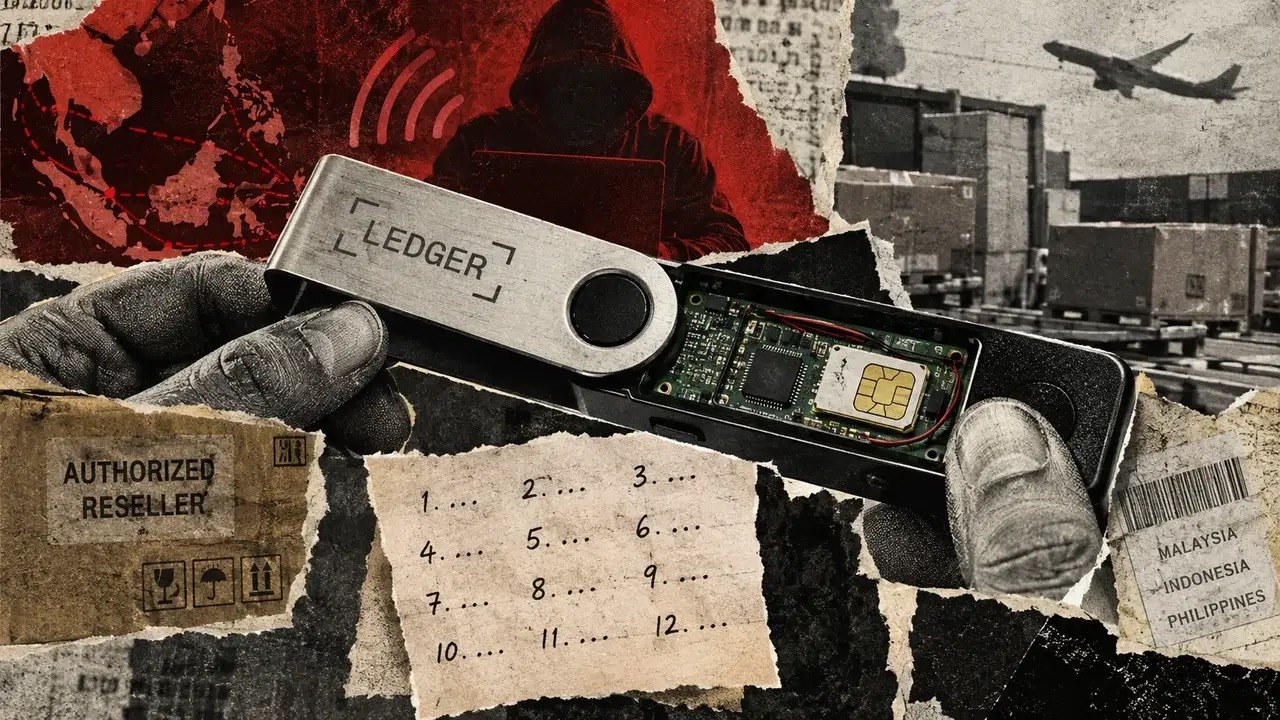
گزارشی از CryptoSlate نشان میدهد که برخی کیف پولهای سختافزاری لجر (Ledger) پیش از رسیدن به دست خریداران، به قطعات الکترونیکی مخفی مجهز شده بودند؛ قطعاتی که میتوانستند عبارت بازیابی ۲۴ کلمهای کاربران را هنگام راهاندازی دستگاه سرقت کنند.
این حمله در زنجیره توزیع محصولات رخ داده است؛ یعنی مهاجمان بهجای شکستن سیستم امنیتی اصلی لجر، دستگاههای واقعی را پیش از رسیدن به مشتریان دستکاری کردهاند. طبق برآورد شرکت تحلیل بلاکچین Bitquery، حدود ۱۰۲ میلیون دلار دارایی از ۳۲۴ کیف پول در شش شبکه بلاکچینی به سرقت رفته است. با این حال، لجر این رقم را مستقلاً تأیید نکرده و مشخص نیست تمام این زیانها مستقیماً ناشی از دستگاههای دستکاریشده بوده باشند.
هکرها چگونه عبارت بازیابی را سرقت کردند؟
در اوایل اکتبر ۲۰۲۶، شماری از کاربران در جنوب شرق آسیا متوجه شدند داراییهای رمزارزی آنها از کیف پولهای لجر ناپدید شده است؛ درحالیکه دستگاهها ظاهراً بهدرستی کار میکردند.
این کاربران دستگاههای خود را از فروشنده مجاز CryptoBilis خریداری کرده بودند. لجر در ۱۰ اکتبر وجود قطعهای غیرمجاز را در یکی از دستگاههای آسیبدیده تأیید کرد. سه روز بعد، تیم امنیتی شرکت توضیح داد که قطعات اضافهشده میتوانستند عبارت بازیابی ۲۴ کلمهای را هنگام نمایش روی صفحه بخوانند و از طریق اتصال موبایلی ارسال کنند.
نکته نگرانکننده این بود که تراشه امنیتی اصلی، سیستمعامل و سازوکار امضای تراکنشها ظاهراً دستنخورده باقی مانده بودند. بنابراین، دستگاه میتوانست به کار عادی خود ادامه دهد، درحالیکه مهاجم نیز به اطلاعات لازم برای دسترسی به داراییها دست پیدا کرده بود.
چرا عبارت بازیابی از خود دستگاه مهمتر است؟
کیف پول سختافزاری رمزارزها را مستقیماً درون خود نگهداری نمیکند؛ داراییها روی بلاکچین هستند و کیف پول از کلیدهای خصوصی برای امضای تراکنشها استفاده میکند.
عبارت بازیابی ۲۴ کلمهای امکان بازسازی کلیدها و دسترسی دوباره به حسابها را فراهم میکند. اگر فرد دیگری این عبارت را به دست آورد، میتواند کیف پول را روی دستگاه دیگری بازیابی کند و داراییها را انتقال دهد.
به همین دلیل، حتی اگر کاربر از رمز عبور یا PIN قوی استفاده کند، این اطلاعات بهتنهایی مانع دسترسی فردی که عبارت بازیابی را در اختیار دارد نمیشوند.
در حمله گزارششده، مهاجمان لازم نبود کاربر را فریب دهند تا عبارت بازیابی را در یک وبسایت جعلی وارد کند؛ قطعه مخفی میتوانست اطلاعات را مستقیماً هنگام راهاندازی دستگاه بخواند.
چگونه دستگاه اصل هم میتواند ناامن باشد؟
لجر قابلیتی به نام Genuine Check دارد که اصالت تراشه امنیتی دستگاه را بررسی میکند. اما تأیید اصالت تراشه الزاماً به این معنی نیست که تمام قطعات داخل بدنه دستنخورده باقی ماندهاند.
طبق گزارش، مهاجمان دستگاههای واقعی را در طول زنجیره توزیع باز کرده، قطعات سفارشی به آنها افزوده و دوباره وارد مسیر فروش کرده بودند. در چنین شرایطی، تراشه اصلی ممکن است همچنان اصیل باشد، اما قطعهای دیگر اطلاعات حساس را جمعآوری کند.
آزمایشگاه Tibane Labs نیز دستگاههای لجر نانو ایکس دستکاریشدهای را بررسی کرده که قطعات الکترونیکی آنها سیگنالهای میان تراشه امنیتی و نمایشگر را پایش میکردند. با این حال، این نمونهها لزوماً به همان مهاجمان یا پرونده CryptoBilis مرتبط نیستند؛ آنها صرفاً نشان میدهند که دستکاری فیزیکی دستگاه میتواند از بررسی محدود به تراشه اصلی فراتر برود.
واکنش لجر و فروشندگان سختافزار
لجر در اطلاعیه ۱۵ اکتبر اعلام کرد که مهاجمان طی چند ماه دستگاههای واقعی را خریداری کرده، آنها را باز کرده و قطعات سفارشی درونشان قرار دادهاند؛ سپس دستگاهها دوباره از مسیر توزیع در جنوب شرق آسیا به بازار بازگشتهاند.
این شرکت اعلام کرد نمونههای بررسیشده در انبارها و فروشگاهها نشانهای از دستکاری نداشتهاند. همچنین از توزیعکنندگان و فروشندگان مجاز در جنوب شرق آسیا و هنگکنگ خواست فروش دستگاهها را موقتاً متوقف کنند و کنترل محصولات مرجوعی را افزایش دهند.
در واکنش به نگرانیهای امنیتی، فروشگاه زنجیرهای آلمانی MediaMarktSaturn فروش محصولات لجر را متوقف کرد. شرکت رقیب، ترزور (Trezor)، نیز تصمیم گرفت همکاری با برخی فروشندگان خود را محدود کند؛ هرچند اعلام کرد مدرکی از دستکاری محصولات خودش پیدا نکرده است.
اگر کیف پول شما مشکوک باشد، چه باید کرد؟
لجر به خریدارانی که دستگاه خود را از CryptoBilis تهیه کردهاند توصیه کرده است دستگاههای استفادهنشده را راهاندازی نکنند. کاربرانی که دستگاه مشکوک را قبلاً راهاندازی کردهاند نیز باید دستورالعملهای رسمی شرکت را دنبال کنند و در صورت نیاز داراییهای خود را به حسابهایی منتقل کنند که با عبارت بازیابی جدید روی یک دستگاه قابلاعتماد ساخته شدهاند.
چند نکته مهم برای امنیت کیف پول:
-
عبارت بازیابی را هرگز در اختیار پشتیبانی، فروشنده یا افراد ناشناس قرار ندهید.
-
PIN دستگاه را با عبارت بازیابی اشتباه نگیرید؛ PIN جایگزین عبارت بازیابی نیست.
-
اگر به دستکاری دستگاه مشکوک هستید، برای انتقال داراییها از راهنمای رسمی سازنده استفاده کنید و آدرس مقصد را با دقت بررسی کنید.
-
دستگاه جدیدی که با عبارت بازیابی قدیمی راهاندازی شود، خطر افشای همان عبارت را برطرف نمیکند.
-
بستهبندی سالم یا اصالت تراشه بهتنهایی تضمین نمیکند که تمام اجزای دستگاه در زنجیره توزیع دستنخورده باقی ماندهاند.
اگر احتمال میدهید کیف پول شما تحت تأثیر این حادثه قرار گرفته است، از طریق کانالهای رسمی پشتیبانی لجر اقدام کنید و هرگز عبارت بازیابی را برای کسی ارسال نکنید.
جمعبندی
این حادثه نشان میدهد امنیت کیف پول سختافزاری فقط به تراشه امنیتی یا نرمافزار آن وابسته نیست؛ مسیر تولید، بستهبندی، توزیع و تحویل دستگاه نیز اهمیت دارد.
خودنگهداری رمزارزها به کاربران اجازه میدهد کنترل کلیدهای خود را در اختیار داشته باشند، اما مسئولیت انتخاب و بررسی سختافزار امن را نیز بر عهده آنها میگذارد. در این پرونده، مهاجمان تلاش نکردند پس از تحویل دستگاه اشتباه کاربر را پیدا کنند؛ آنها پیش از رسیدن کیف پول به دست صاحبش، راه دسترسی به داراییها را فراهم کرده بودند.


ثبت نظر