
 ورود / ثبت نام
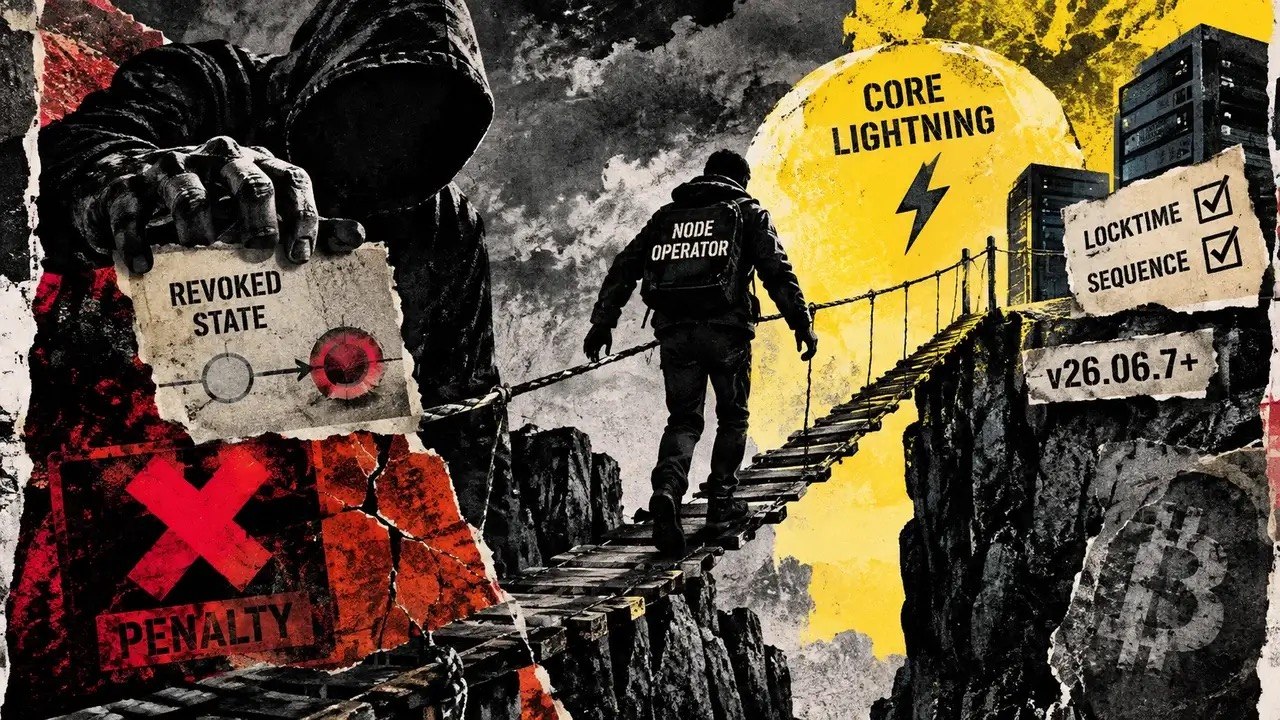
توسعهدهندگان Core Lightning، یکی از پیادهسازیهای شبکه لایتنینگ بیتکوین، یک آسیبپذیری امنیتی در نحوه بستهشدن کانالها را برطرف کردهاند. این مشکل در نسخه 26.06.7 اصلاح شد و در شرایط خاص میتوانست به یک طرف کانال اجازه دهد از یک وضعیت قدیمی و لغوشده استفاده کند، بدون اینکه مکانیزم جریمه معمول لایتنینگ فعال شود.
در شبکه لایتنینگ، هر بار که موجودی کانال تغییر میکند، یک وضعیت جدید از کانال ایجاد میشود. وضعیتهای قبلی پس از ایجاد وضعیت جدید اعتبار خود را از دست میدهند. اگر یکی از طرفین عمداً وضعیت قدیمی را روی بلاکچین منتشر کند، طرف مقابل معمولاً میتواند از سازوکار Penalty برای دریافت وجوه استفاده کند. آسیبپذیری Core Lightning میتوانست در یک سناریوی مشخص این روند را مختل کند.
این مشکل زمانی ایجاد میشد که کانال در زمان افتتاح، Shutdown Script مشخصی نداشت. در چنین شرایطی، یک طرف مخرب میتوانست بعداً در پیام مربوط به بستهشدن توافقی کانال، اسکریپت خروجی متعلق به یک وضعیت قدیمی و لغوشده را معرفی کند. Core Lightning ممکن بود با مشاهده تطابق خروجیها، تراکنش را بهعنوان یک بستهشدن عادی تشخیص دهد و مسیر جریمه وضعیت تقلبی را دور بزند.
توسعهدهندگان برای رفع این مشکل، منطق بررسی تراکنش را تغییر دادند. نرمافزار اکنون پیش از بررسی خروجیها، Locktime و Sequence تراکنش را بررسی میکند تا مشخص شود آیا تراکنش مربوط به یک Commitment قدیمی است یا واقعاً یک بستهشدن توافقی کانال محسوب میشود.
نکته مهم این است که این گزارش به یک مسیر بالقوه برای دورزدن جریمه اشاره دارد و مدرکی از سرقت واقعی داراییها ارائه نمیکند. همچنین این مشکل مربوط به نحوه مدیریت کانالها در Core Lightning است و به معنای وجود آسیبپذیری در قوانین پایه یا خود بلاکچین بیتکوین نیست.
توسعهدهندگان به اپراتورهایی که نسخههای قدیمی Core Lightning را اجرا میکنند توصیه کردهاند نرمافزار خود را به نسخه 26.06.8 ارتقا دهند. این نسخه که در ۲۲ سپتامبر منتشر شده، علاوه بر اصلاحات قبلی، شامل چندین اصلاح امنیتی دیگر نیز هست.
یک نکته مهم دیگر به کاربران Docker مربوط میشود. برخی ایمیجهایی که بین ۲۸ اوت تا ۱ سپتامبر با برچسب نسخه 26.06.7 منتشر شده بودند، هنگام اجرا نسخه جدید را نمایش میدادند اما در واقع اصلاحات امنیتی موردنظر را نداشتند. بنابراین اپراتورها باید علاوه بر شماره نسخه، Digest ایمیج Docker خود را نیز بررسی کنند.
Core Lightning در ابتدا نسخه 26.06.7 را در ۲۸ اوت منتشر کرد و کد مربوط به این اصلاحات پس از یک دوره افشای محرمانه، در ۱۱ سپتامبر عمومی شد. تغییرات مرتبط نیز در Pull Request 9509 در ۱۵ سپتامبر وارد شاخه توسعه شد و نسخه 26.06.8 در ۲۲ سپتامبر در دسترس قرار گرفت.
در مجموع، این حادثه اهمیت بهروزرسانی منظم نرمافزارهای Lightning Network را نشان میدهد. آسیبپذیری در این مورد به شرایط خاصی وابسته بود و نصب نسخه آسیبپذیر بهتنهایی به معنای در معرض خطر بودن تمام کانالها نیست؛ با این حال، اپراتورهای Core Lightning باید نسخه نرمافزار و در صورت استفاده از Docker، Digest ایمیج را بررسی کنند.


ثبت نظر