
 ورود / ثبت نام
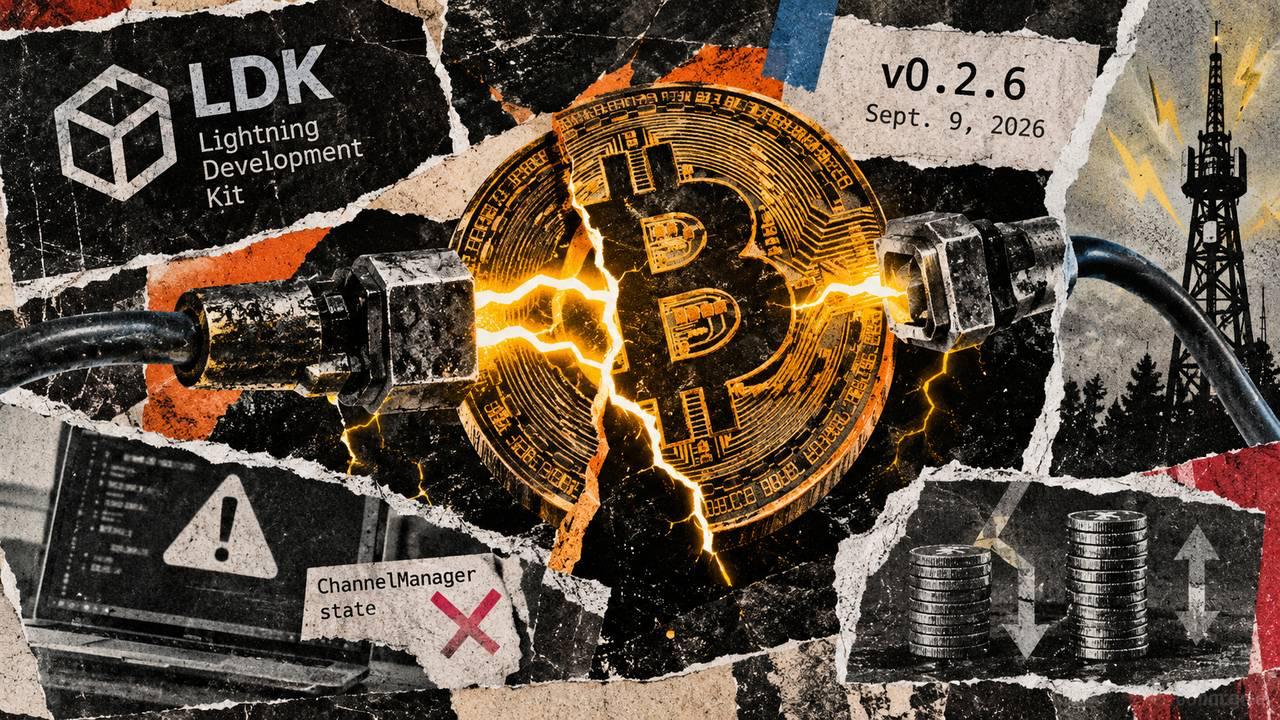
آسیبپذیریهای جدید در Bitcoin Lightning؛ خطر سرقت و از کار افتادن نودها
دو آسیبپذیری امنیتی در Bitcoin Lightning Network شناسایی شدهاند که میتوانستند برای برخی نودها مشکلساز شوند. در واکنش به این مشکلات، تیم Lightning Development Kit (LDK) نسخه 0.2.6 را در ۹ سپتامبر منتشر کرد که هر دو باگ را برطرف میکند.
یکی از این آسیبپذیریها به قابلیت Splicing مربوط میشود؛ قابلیتی که به کاربران اجازه میدهد بدون بستن کامل کانال پرداخت، موجودی آن را افزایش یا کاهش دهند. در شرایط خاص، یک طرف مخرب کانال میتوانست باعث شود بخشی از کارمزد تراکنش بیش از مقدار واقعی محاسبه شده و این مبلغ اضافی به خروجی متعلق به مهاجم اختصاص پیدا کند.
البته میزان سرمایهای که از این طریق در معرض خطر قرار میگرفت، نسبتاً محدود توصیف شده و LDK رقم مشخصی برای سقف زیان احتمالی اعلام نکرده است. بنابراین این آسیبپذیری به معنای امکان سرقت تمام موجودی یک نود نیست، اما همچنان برای اپراتورهای Lightning Node یک مشکل امنیتی جدی محسوب میشود.
آسیبپذیری دوم به مدیریت پرداختها مربوط میشد و میتوانست شرایطی ایجاد کند که پس از یک پرداخت ردشده، وضعیت ذخیرهشده کانالها بهدرستی بارگذاری نشود. در چنین شرایطی، نود ممکن بود پس از راهاندازی مجدد نتواند وضعیت قبلی خود را بازیابی کند و عملاً با مشکل عملیاتی مواجه شود.
نکته مهم: این مشکلات مربوط به خود پروتکل اصلی بیتکوین نیستند، بلکه در Lightning Development Kit، یعنی مجموعه ابزار مورد استفاده توسعهدهندگان برای ساخت برنامهها و سرویسهای مبتنی بر شبکه لایتنینگ، شناسایی شدهاند. بنابراین کاربران عادی بیتکوین که صرفاً دارایی خود را روی شبکه اصلی نگهداری میکنند، مستقیماً هدف این آسیبپذیریها نیستند.
توسعهدهندگان و تیمهایی که از LDK استفاده میکنند باید نسخه 0.2.6 را در پروژههای خود ادغام کنند. این اتفاق بار دیگر نشان میدهد که با گسترش استفاده از Lightning Network برای پرداختهای بیتکوینی، بهروزرسانی منظم نرمافزارهای مرتبط با نودها و زیرساخت پرداخت اهمیت بسیار زیادی پیدا کرده است.


ثبت نظر