
 ورود / ثبت نام
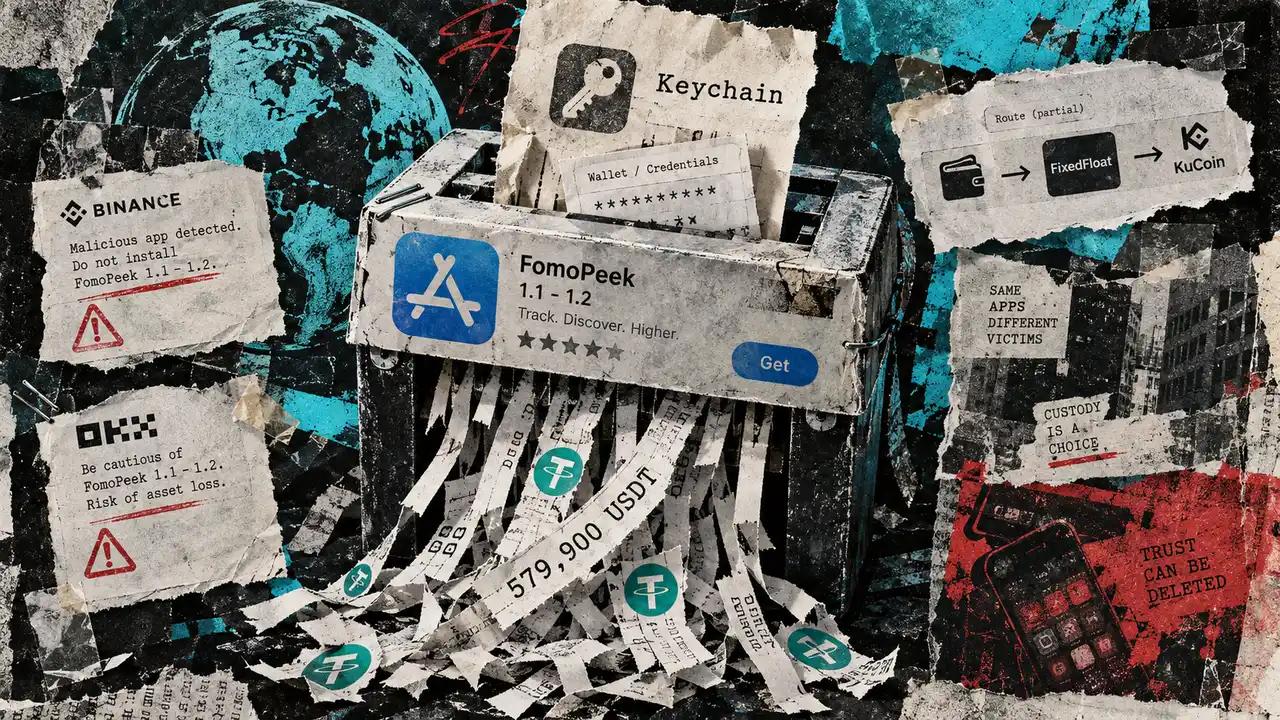
یک اپلیکیشن مخرب آیفون به نام FomoPeek که از طریق App Store اپل توزیع شده بود، به سرقت نزدیک به ۵۸۰ هزار دلار USDT مرتبط شده است. محققان امنیت بلاکچین میگویند این برنامه در نسخههای آلوده خود قادر بوده از محدودیتهای امنیتی iOS عبور کند و به اطلاعات حساس سایر برنامهها دسترسی پیدا کند.
FomoPeek در ابتدا بهعنوان ابزاری برای مشاهده و ردیابی تراکنشهای بزرگ ارزهای دیجیتال در شبکههای اتریوم، سولانا و ترون معرفی شده بود. اما شرکت امنیتی SlowMist با همکاری متخصصان امنیتی صرافی OKX، دو ماژول مشکوک را در نسخههای 1.1 و 1.2 این اپلیکیشن شناسایی کرد.
یکی از این ماژولها با سرورهای خارجی برای دریافت دستورات ارتباط داشت و دیگری شامل مجموعهای از ۸ روش سوءاستفاده از آسیبپذیریهای هسته iOS بود. این کدها میتوانستند خود را با مدل آیفون و نسخه سیستمعامل قربانی تطبیق دهند.
در صورت موفقیت حمله، بدافزار میتوانست از Sandbox یا محیط ایزوله اپلیکیشنهای iOS خارج شود و به دادههایی مانند Keychain، کلیدهای خصوصی، عبارت بازیابی (Seed Phrase)، اطلاعات ورود و فایلهای سایر برنامهها دسترسی پیدا کند. بنابراین کاربر لزوماً نیازی نداشت کلید خصوصی یا کیف پول خود را مستقیماً در FomoPeek وارد کند.
اجزای مخرب در نسخه اولیه FomoPeek وجود نداشتند. طبق تحقیقات SlowMist، نسخه 1.1 در ۹ سپتامبر و نسخه 1.2 در ۱۲ سپتامبر ۲۰۲۶ حاوی کدهای مخرب بودند و این کدها در نسخه 1.3 در ۱۷ سپتامبر حذف شدند.
بررسیهای آنچین نیز نشان میدهد مهاجمان از این دسترسی برای سرقت دارایی استفاده کردهاند. شرکت تحلیل بلاکچین Salus آدرس مهاجم را شناسایی کرده و ارزش داراییهای سرقتشده را حدود ۵۷۹٬۹۰۰ USDT برآورد کرده است. بخشی از این وجوه از طریق آدرسهای واسطه به FixedFloat و بخش دیگری به یک کیف پول گرم KuCoin منتقل شده است.
پس از افشای این حادثه، صرافیها و کیف پولهایی از جمله Binance، OKX، Gate، Bitget Wallet و Rabby درباره خطر این اپلیکیشن هشدار دادهاند. توصیه اصلی به کاربران این است که در صورت نصب نسخههای آلوده، برنامه را حذف کرده، iOS را بهروزرسانی کنند و داراییهای خود را به یک کیف پول جدید روی دستگاهی منتقل کنند که FomoPeek روی آن نصب نشده است.
نکته مهم این است که حذف اپلیکیشن یا بهروزرسانی آیفون، کلید خصوصیای را که قبلاً به سرقت رفته برنمیگرداند. بنابراین اگر احتمال میرود کلید خصوصی یا Seed Phrase روی دستگاه آلوده قرار داشته، ایجاد کیف پول جدید و انتقال داراییها اهمیت ویژهای دارد.
این حادثه همچنین نشان میدهد که حتی انتشار یک برنامه در فروشگاه رسمی اپل بهتنهایی تضمین نمیکند که یک اپلیکیشن از نظر امنیتی بیخطر باشد. در این مورد، مشکل اصلی فقط یک اپلیکیشن مخرب نبود، بلکه سوءاستفاده از آسیبپذیریهای سیستمعامل برای عبور از مرزهای امنیتی میان برنامهها بود.


ثبت نظر