
 ورود / ثبت نام
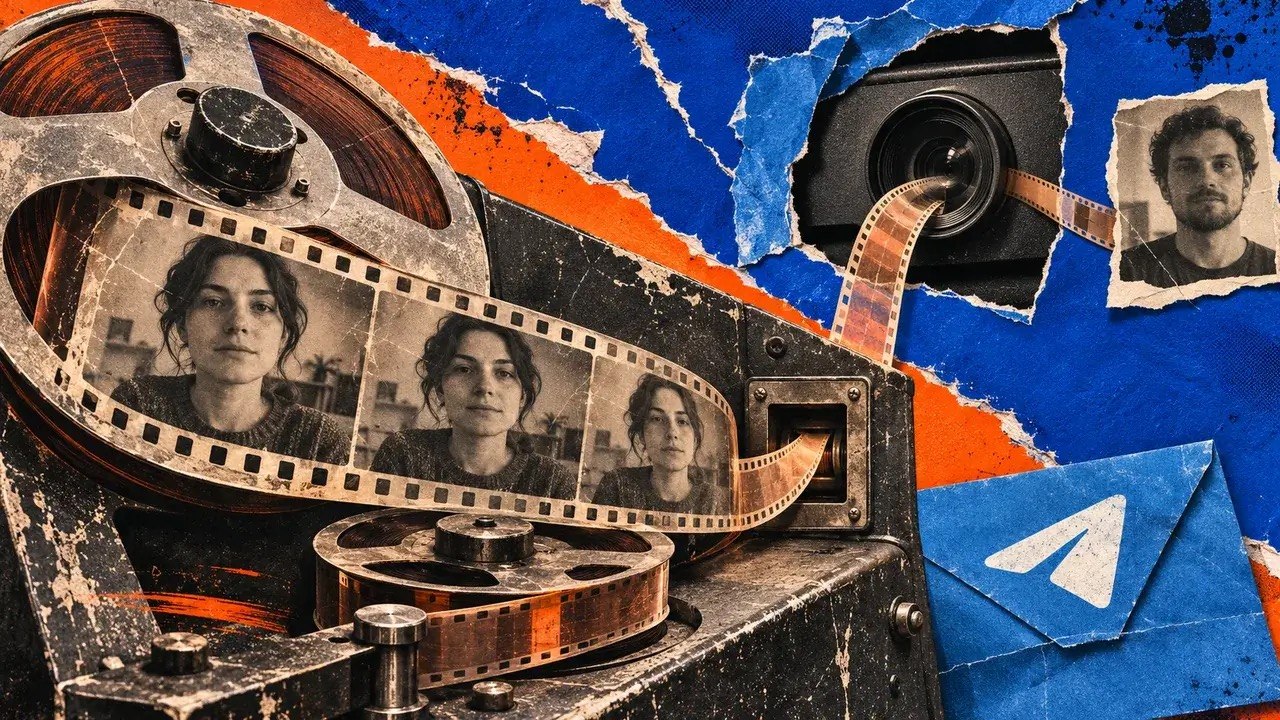
افبیآی درباره یک روش جدید و خطرناک کلاهبرداری در دنیای ارزهای دیجیتال با نام FaceStealer هشدار داده است. در این روش، هکرها با استفاده از حسابهای کاربری سرقتشده، ویدئوهای ضبطشده از قربانیان و فناوری دیپفیک، خود را بهجای افراد آشنا و مورد اعتماد کاربران جا میزنند تا آنها را به نصب بدافزار و سرقت داراییهای دیجیتال ترغیب کنند.
بر اساس اعلام وزارت دادگستری آمریکا در ۱۲ نوامبر ۲۰۲۶، این عملیات سایبری که به هکرهای کره شمالی نسبت داده شده، طی ۱۸ ماه گذشته بیش از ۴۰۰ میلیون دلار ارز دیجیتال به سرقت برده است. همچنین افبیآی موفق شده بیش از ۹۰۰ ویدئوی ضبطشده از قربانیان این حملات را شناسایی و ضبط کند.
هکرها چگونه از چهره افراد برای سرقت ارز دیجیتال استفاده میکنند؟
این حمله معمولاً با هک حسابهای واقعی کاربران در پیامرسانها و شبکههای اجتماعی مانند تلگرام، لینکدین، اسلک و دیسکورد آغاز میشود.
پس از دسترسی به حساب قربانی، هکرها پیامهایی برای دوستان، همکاران یا ارتباطات کاری او ارسال میکنند و آنها را به شرکت در یک جلسه آنلاین دعوت میکنند.
در مرحله بعد، کاربر به یک لینک جعلی برای ورود به جلسهای در نرمافزارهایی مانند Zoom یا Microsoft Teams هدایت میشود. نکته خطرناک اینجاست که هکرها در جلسه، ویدئوی ضبطشده یکی از افراد آشنا را پخش میکنند تا قربانی تصور کند واقعاً با همان شخص در حال صحبت است.
حتی ممکن است چند تصویر یا ویدئوی جعلی از افراد مختلف در جلسه نمایش داده شود تا تماس کاملاً واقعی به نظر برسد.
مرحله اصلی سرقت؛ نصب بدافزار با بهانه رفع مشکل
پس از شروع جلسه، هکرها معمولاً ادعا میکنند که صدای کاربر را نمیشنوند یا مشکلی در ارتباط تصویری وجود دارد. سپس از او میخواهند برای رفع مشکل، یک فایل بهروزرسانی نصب کند یا کد و دستوراتی را در ترمینال کامپیوتر اجرا کند.
اما این دستورها در واقع حاوی بدافزار هستند و با اجرای آنها، هکرها میتوانند به اطلاعات حساس دستگاه دسترسی پیدا کنند.
این بدافزارها ممکن است اطلاعات مرورگر، رمزهای عبور، کلیدهای ورود، فعالیتهای صفحهنمایش و اطلاعات مرتبط با کیف پولهای ارز دیجیتال را سرقت کنند.
نکته نگرانکننده این است که هکرها همزمان با آلوده کردن دستگاه قربانی جدید، از وبکم او نیز فیلم ضبط میکنند تا در حملات بعدی از چهره و هویت او برای فریب افراد دیگر استفاده کنند.
چرا این حمله میتواند قربانیان بیشتری ایجاد کند؟
ویژگی خطرناک FaceStealer این است که هر قربانی میتواند به ابزاری برای فریب قربانی بعدی تبدیل شود.
برای مثال، اگر حساب تلگرام یا لینکدین یک توسعهدهنده ارز دیجیتال هک شود، مهاجمان میتوانند با استفاده از همان حساب و ویدئوی ضبطشده او، همکاران و دوستانش را هدف قرار دهند.
افبیآی همچنین اعلام کرده که هکرها علاوه بر فعالان بازار کریپتو، توسعهدهندگان نرمافزارهای متنباز را نیز هدف قرار دادهاند. هدف آنها در برخی موارد دسترسی به حسابهای مخزن کد نرمافزارهاست؛ اقدامی که میتواند زمینه انتشار کدهای مخرب و آلوده شدن تعداد بسیار زیادی از کاربران را فراهم کند.
افبیآی چه توصیههایی برای جلوگیری از سرقت ارز دیجیتال دارد؟
افبیآی از کاربران خواسته است برای مقابله با این روش کلاهبرداری چند نکته امنیتی را جدی بگیرند:
-
قبل از ورود به جلسات آنلاین مشکوک، دعوتنامه را از طریق یک راه ارتباطی دیگر با فرستنده تأیید کنید.
-
از لینکهای ناشناس برای ورود به جلسات Zoom و Microsoft Teams استفاده نکنید.
-
برای رفع مشکلات صوتی و تصویری، هیچگاه کدهای ناشناس را در ترمینال کامپیوتر اجرا نکنید.
-
فایلهای بهروزرسانی نرمافزارها را فقط از منابع رسمی دریافت کنید.
-
در صورت مشکوک شدن به هک، داراییهای دیجیتال خود را با استفاده از یک دستگاه سالم به کیف پول جدید منتقل کنید.
در مجموع، حمله FaceStealer نشان میدهد که روشهای سرقت ارز دیجیتال دیگر محدود به هک صرافیها و کیف پولها نیستند. هکرها اکنون از هوش مصنوعی، دیپفیک و حسابهای کاربری واقعی برای سوءاستفاده از اعتماد افراد استفاده میکنند. بنابراین، حتی دیدن چهره یک دوست یا همکار در تماس تصویری نیز نمیتواند بهتنهایی هویت واقعی او را تأیید کند.


ثبت نظر