
 ورود / ثبت نام
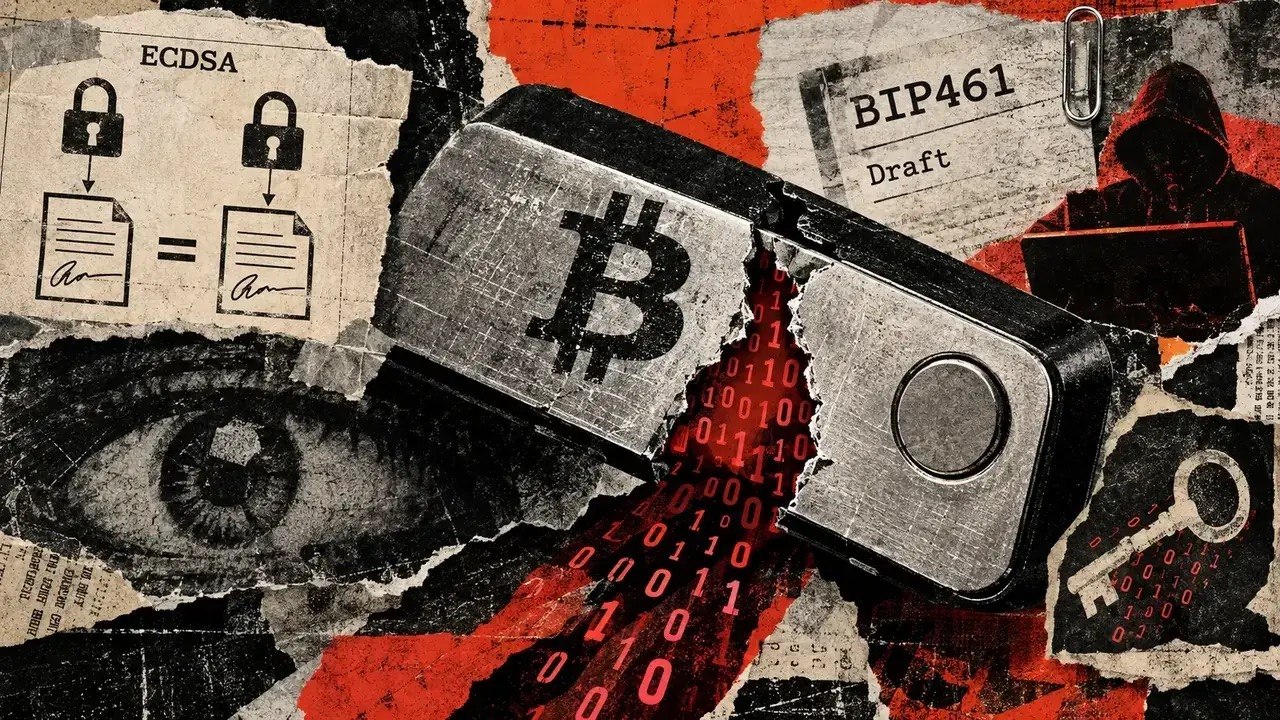
یک پیشنهاد جدید برای توسعه بیتکوین با نام BIP-461 قصد دارد شناسایی یکی از روشهای پنهان نشت کلیدهای خصوصی کیف پول را آسانتر کند. این پیشنهاد که در حال حاضر همچنان در وضعیت Draft قرار دارد، یک روش استاندارد و قابل تکرار برای تولید امضاهای ECDSA تعریف میکند.
اهمیت این پیشنهاد به انعطافپذیری امضاهای ECDSA برمیگردد. در قوانین فعلی بیتکوین، یک امضای معتبر میتواند با انتخابهای متفاوتی در فرآیند امضاسازی تولید شود. این ویژگی در شرایط مخرب میتواند به یک فریمور آلوده اجازه دهد اطلاعاتی از کلید خصوصی را داخل امضاها پنهان کند؛ در حالی که امضا همچنان از نظر شبکه معتبر باشد.
BIP-461 با مشخصکردن یک روش قطعی (Deterministic) برای امضای ECDSA، این آزادی را کاهش میدهد. اگر دو دستگاه مستقل دقیقاً از یک کلید خصوصی و یک پیام استفاده کنند و هر دو از استاندارد BIP-461 پیروی کنند، باید امضای یکسانی تولید کنند. تفاوت میان دو امضا میتواند نشان دهد که حداقل یکی از دستگاهها مطابق استاندارد عمل نمیکند.
این قابلیت میتواند برای بررسی امنیت کیف پولهای سختافزاری و نرمافزارهای امضاکننده تراکنش اهمیت داشته باشد. برای مثال، یک شرکت میتواند یک کلید را روی دو امضاکننده مستقل قرار دهد و خروجی آنها را با یکدیگر مقایسه کند. در صورت مشاهده تفاوت، میتوان دستگاه یا پیادهسازی مشکوک را برای بررسی بیشتر شناسایی کرد.
با این حال، تفاوت در امضا لزوماً به معنای هک یا سرقت کلید خصوصی نیست. یک پیادهسازی سالم نیز اگر از الگوریتم دیگری برای تولید امضا استفاده کند، ممکن است امضایی متفاوت تولید کند. بنابراین اختلاف امضا تنها یک علامت هشدار درباره عدم انطباق با BIP-461 است و بهتنهایی نمیتواند مخرببودن دستگاه را ثابت کند.
از طرف دیگر، این روش محدودیتهایی هم دارد. برای مقایسه واقعی، دستگاه دوم باید به همان کلید خصوصی دسترسی داشته باشد؛ موضوعی که از نظر امنیتی خودش یک چالش جدی محسوب میشود. همچنین یک دستگاه مخرب میتواند رفتار خود را بهصورت انتخابی تغییر دهد و فقط در یک تراکنش خاص اقدام به نشت اطلاعات کند. بنابراین حتی یک تطابق موفق نیز امنیت تمام تراکنشهای آینده را تضمین نمیکند.
این پیشنهاد با تحقیقات قبلی درباره حملاتی مانند Dark Skippy نیز ارتباط دارد؛ روشی که در آن فریمور مخرب میتواند بخشی از اطلاعات مرتبط با seed را در امضاهای تراکنش پنهان کند. با این حال، یک تفاوت مهم وجود دارد: BIP-461 مربوط به ECDSA است، در حالی که نمونه اصلی Dark Skippy از Schnorr استفاده میکند. از آنجا که Taproot از استاندارد جداگانه BIP-340 برای Schnorr استفاده میکند، BIP-461 مستقیماً راهحل Dark Skippy را استاندارد نمیکند.
BIP-461 همچنین طبق مشخصات فعلی، اندازه امضا را در قالب استاندارد DER به حداکثر ۷۰ بایت محدود میکند. این پیشنهاد در ۱۶ سپتامبر ۲۰۲۶ وارد مخزن رسمی BIPها شد و هنوز برای عبور از مرحله Draft به بردارهای آزمایشی و یک پیادهسازی مرجع نیاز دارد.
در مجموع، BIP-461 قرار نیست قوانین اجماع بیتکوین را تغییر دهد؛ بلکه یک استاندارد در لایه کاربرد برای ایجاد خروجیهای قابل پیشبینی در امضاهای ECDSA است. اگر این پیشنهاد در آینده بهطور گسترده اجرا شود، میتواند ابزار جدیدی برای بررسی رفتار غیرعادی کیف پولها و شناسایی برخی روشهای پنهان نشت کلیدهای خصوصی فراهم کند، هرچند محدودیتهای آن همچنان باید در نظر گرفته شود.


ثبت نظر